
这些泄露的身份 ID 似乎来自一家身份验证提供商,最终出现在一个名为 Nexus 的暗网身份服务上,与数百万其他被盗的身份和旅行文件一起。
本周,金融科技巨头 Revolut 透露其被黑客欺骗,交出了大量敏感客户数据,包括护照副本和验证自拍,这进一步凸显了危险。该黑客现在正在网上逐步泄露 680 名客户的身份证明文件,试图勒索 10,000 枚比特币。
讽刺之处显而易见:了解你的客户(KYC)流程旨在通过确定客户身份并确保他们没有从事非法活动来使金融系统更安全。
但 KYC 的通常实施方式要求公司存储大量敏感信息,这为犯罪分子创造了有价值的蜜罐。
而且这个问题越来越难以忽视。仅 2026 年上半年,根据隐私权利清算所的数据,美国数据泄露事件就影响了至少 3.43 亿人。更令人沮丧的是,使用零知识证明已经可以在不存储身份证明文件的情况下验证个人身份:
You’re The Voice 播客主持人 Efrat Fenigson 广泛撰写和演讲关于隐私和 KYC 的内容。她告诉 Magazine:
“当监管机构继续强制推行保证这种结果的模型——而无需存储即可验证的技术已经存在时——这引发了红色警报。这意味着缺乏理性思维和解决问题的真正意愿。”
那么,还需要发生多少次这样的泄露,这种意愿才会开始转变?
KYC 是为了收集你的身份而建立的,而不仅仅是验证它
如今的 KYC 系统基本上已经围绕着一个假设演变而来,即机构应当查看客户的护照或驾驶执照,记录相关信息,然后存储检查证据。
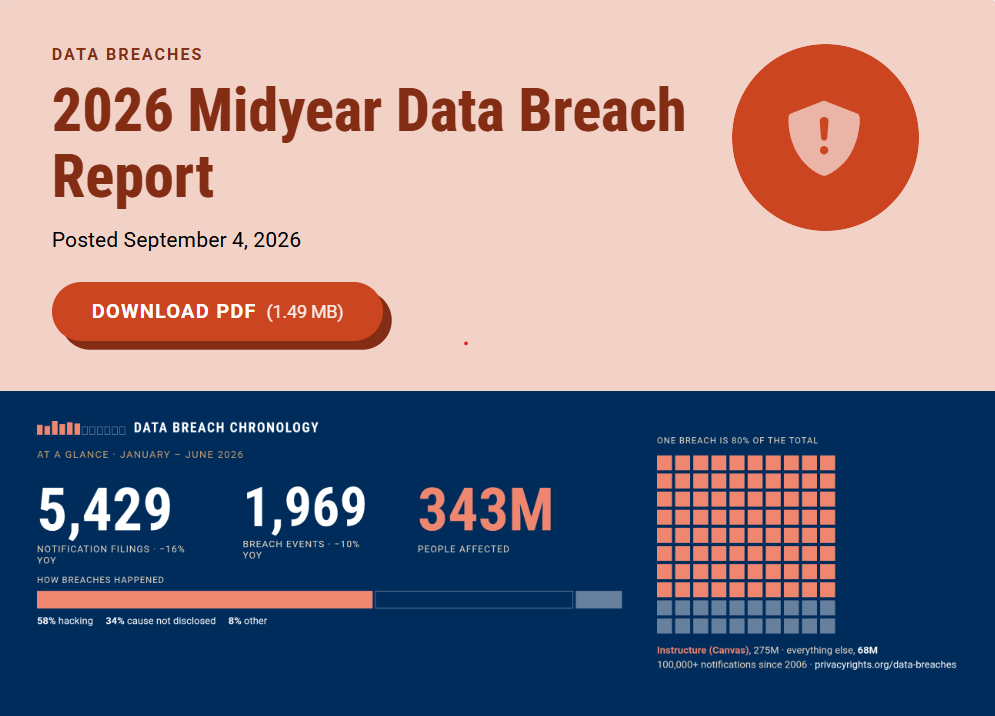
截至 2026 年,已有 3.43 亿人受到美国数据泄露事件的影响。来源:隐私权利清算所(Privacy Rights Clearinghouse)。
但这种做法存在一个明显的问题:它创造了一个庞大的生态系统,包括身份提供商、数据库、供应商和合规系统,它们都分别存储着你个人 KYC 数据的宝库。你的每一份额外数据副本都会创造另一个潜在的故障点——而黑客在设法访问这些数据方面正变得越来越有创意。
“欧盟反洗钱法并未对银行施加验证义务,也没有提供有意义的机制来检查经过身份验证的国家请求背后真正是谁。拒绝回答将面临数百万的罚款。在实践中,验证是不可能的。”
相关:20 万个虚假 AI “受害者”被部署以诱捕在线欺诈者
英国比特币政策(Bitcoin Policy UK)的董事兼联合创始人 Susie Violet Ward 警告说,真正的问题在于不必要地存储身份数据:
“我们需要停止将身份验证与交出你的身份视为同一件事。”
她认为,如果一家公司只需要知道某人年满 18 岁,就不应自动需要额外的详细信息,如你的全名、地址、确切出生日期以及相关身份证明文件的永久副本:
“讽刺的是,KYC 旨在使系统更安全,但我们目前的实施方式可能会造成完全不同的安全问题。数据泄露后你可以重置密码,但你无法以同样的方式重置你的身份。”
阻止囤积 ID 的技术已经存在
对于加密货币支持者来说,显而易见的解决方案是使用零知识证明。这是一种数学证明,可以在不透露细节的情况下证明某事为真。例如,你可以使用手机应用程序生成一个证明,确认你的驾驶执照显示你年满 18 岁,而无需发送你的出生日期或执照本身的图片。
Zcash 创始人 Zooko Wilcox 在此视频中提供了对 ZK 技术的有用解释。
对 ZK 技术的有用解释。来源:Crypto Fireside
Billions Network 的首席执行官兼联合创始人 Evin McMullen 告诉 Magazine,该公司开发保护隐私的数字身份和 ZK 解决方案:
“该技术有效,并且今天已在数千个应用程序和受监管的机构中投入生产。阻碍它的是,整个合规栈都是围绕收集和存储文档副本构建的。”
McMullen 表示,障碍“从来不是技术”,而是围绕它建立的规则、激励措施和基础设施:
“这是一个披着技术外衣的治理和标准问题。”
如果技术有效,是什么阻止了它?
欧盟已经在将其数字身份和年龄验证系统设计纳入 ZK 技术,开发保护隐私的年龄验证,允许用户在不透露其完整身份或确切出生日期的情况下证明其年龄。
相关:目前对 AI 驱动的 DeFi 黑客流行病的担忧被夸大——但不会持续太久
其数字身份钱包还支持“选择性披露”,因此用户仅透露特定交易所需的信息。
那么,为什么这没有更广泛地用于金融 KYC?
根据 McMullen 的说法,“监管和理解”是采用的最大障碍:
“最常见的障碍是合规团队将‘我们看到了 ID’与‘我们必须保留 ID’混为一谈,因此为了安全起见,他们过度收集。”
她说互操作性是另一个问题,因为密码学证明只有在“依赖方可以在不回调发行方的情况下进行检查”时才有用。这需要建立共享标准,说起来容易做起来难。
ZK 并不能神奇地解决 KYC
还有另一个重要的注意事项:用零知识证明替换身份证明文件并不会自动消除所有隐私或安全问题。
Fenigson 指出,ZK 凭证所绑定的是什么同样重要:
“激励措施指向控制,而非隐私。零知识证明允许某人证明一个事实,例如年满 18 岁或不在制裁名单上 [...] 缺失的是该证明绑定到了什么。目前它通常绑定到别人数据库中的一个账户。”
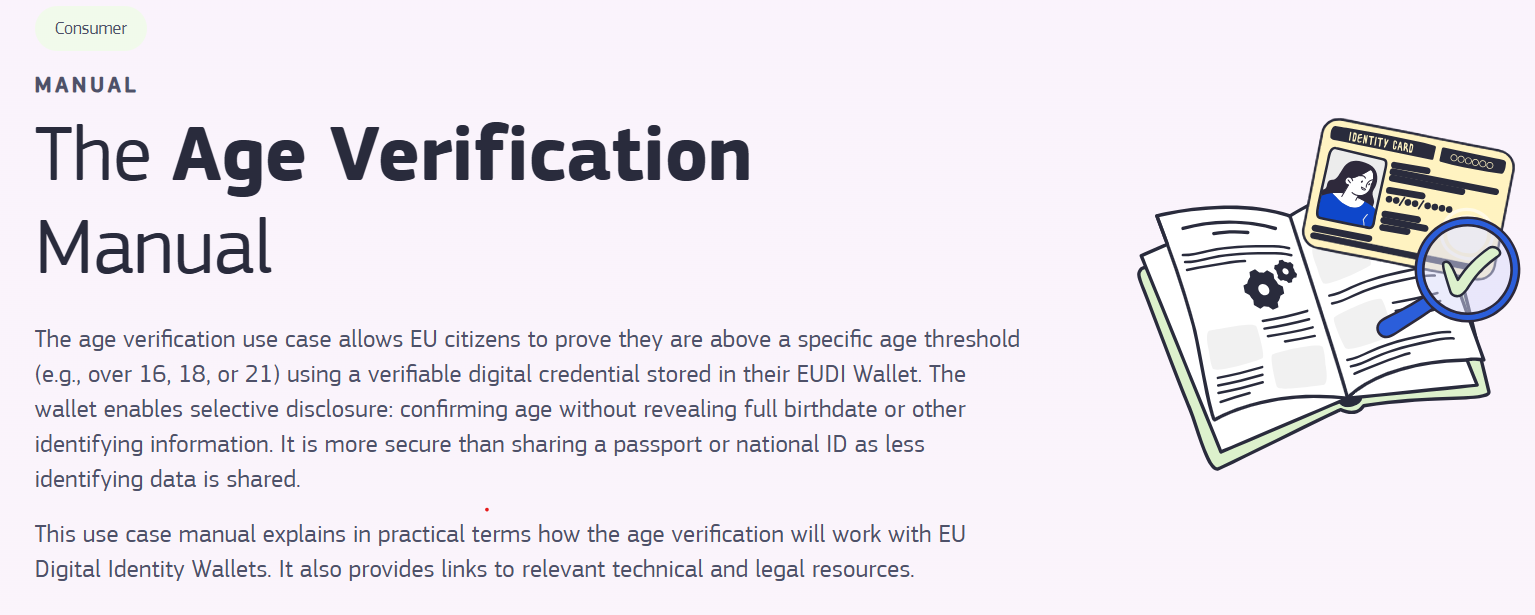
欧盟的数字身份钱包支持选择性披露。来源:欧盟委员会
因此,归根结底是谁最终控制凭证。如果一个人生成了一个保护隐私的证明,但该证明绑定到别人数据库中的账户,他们仍然依赖于中心化中介。
规则并不像你想的那么明确
在许多情况下,规则实际上并不要求存储身份数据——这更像是一种惯例,因为一直以来都是这样做的。
金融行动特别工作组(FATF)的指导方针明确考虑了如何使用数字身份系统进行客户尽职调查,而不是要求机构依赖实体身份证明文件。
FATF 的建议也作为基于风险的框架运行,让各个国家通过自己的法律和监管系统实施标准。“在许多制度中,规则是你必须验证身份并保留该验证的记录,而不是你必须永远保留原始文档图像,” McMullen 说。
这意味着具有相关检查已执行的记录的密码学可验证证明可能就足以合规,而无需创建 ID 的另一个永久副本。
但由于指导方针“含糊不清”,McMullen 表示,机构只是默认保留所有内容,因为他们的合规团队知道审计员和检查员会接受它。
换句话说,即使规则在技术上允许不同的方法,也没有人愿意成为第一个冒险的人,正如 Ward 所解释的:
“监管中存在一种本能,即更多信息意味着更多控制,因此更安全。”
除非修改规则以明确允许零知识证明,否则很难看到这种情况会改变。虽然没有任何系统是完美的,但至少 ZK 技术防止了收集和保留如此多敏感信息的需要。正如 McMullen 所说:
“你永远不会丢失你从未持有的东西。”
Magazine:十大未解的加密货币谜团